Identity & Access Management

Behalten Sie die Identitäten und Zugriffe Ihrer Organisation im Griff: eine pragmatische IAM-Governance reduziert Ihre Risikoexposition.

Kompromittierte Zugangsdaten bleiben einer der häufigsten Einfallsvektoren, und der am längsten unentdeckte: verwaiste Konten, überhöhte Berechtigungen, kompromittierte Passwörter, nicht entzogene Zugriffe. Mit unserem IAM-Angebot (Identity & Access Management) adressieren wir diese Angriffsfläche pragmatisch: kurze, gezielte Projekte, angepasst an die Reife und die Rahmenbedingungen Ihrer Organisation. Unser Ziel ist nicht der Aufbau einer monolithischen IAM-Plattform über mehrere Jahre, sondern schnell Mehrwert in den am stärksten exponierten Bereichen zu schaffen.

  • 35 % der Sicherheitsvorfälle stehen im Zusammenhang mit Identitäten: eine kritische Angriffsfläche, die vorrangig zu adressieren ist
  • Pragmatischer Ansatz mit kurzen, gezielten Projekten, angepasst an Ihre Reife und Rahmenbedingungen
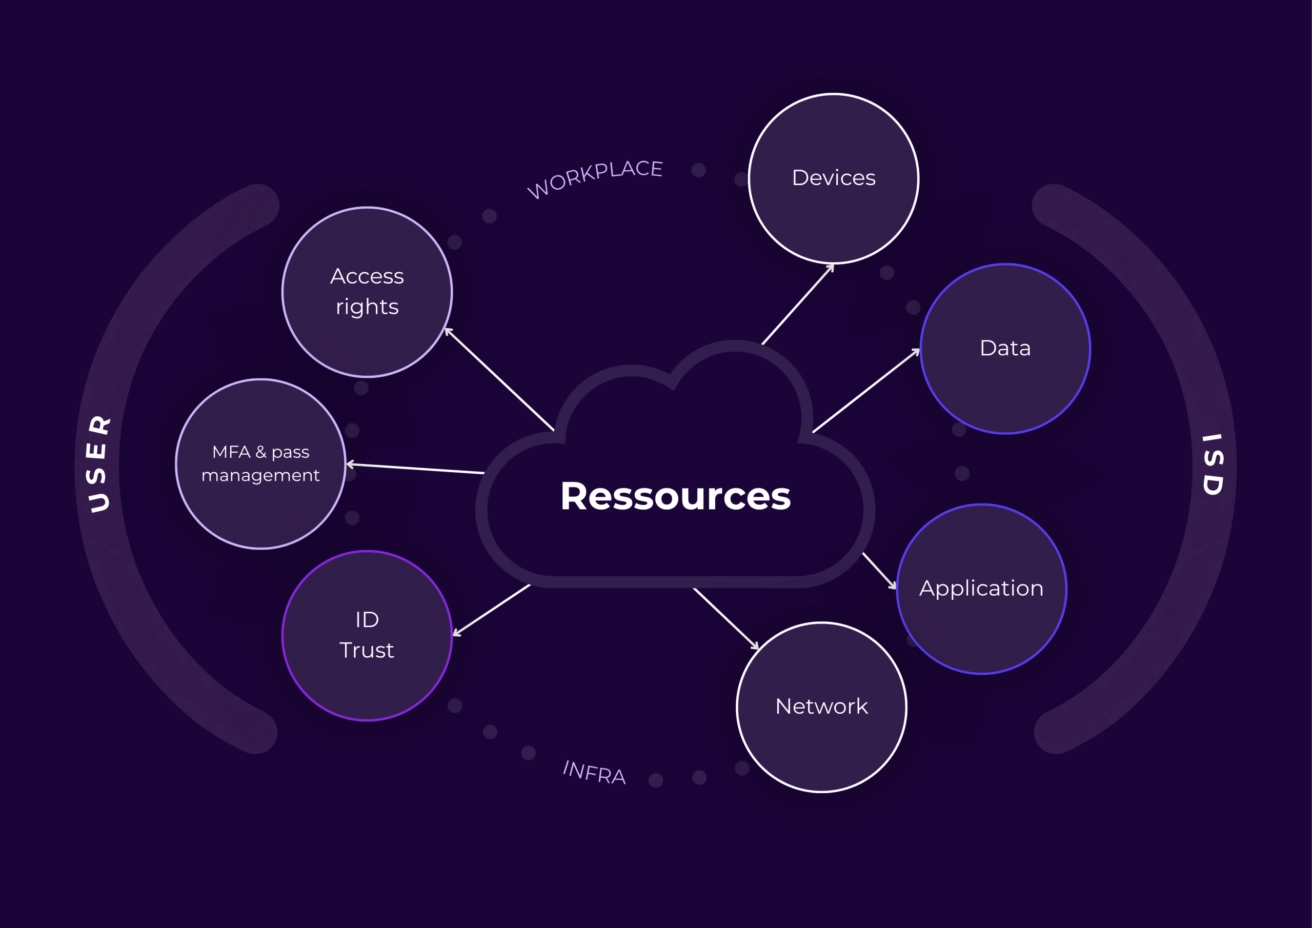
  • End-to-End-Zugriffsgovernance: Provisioning, Rechteüberprüfung, starke Authentifizierung und Deprovisioning

Der Leistungsumfang von Identity & Access Management

Vom Audit bis zur operativen Governance: eine vollständige Betreuung von Identitäten und Zugriffen

  • Audit und Kartierung der bestehenden Identitäten und Zugriffe

    Der erste Schritt ist ein Audit der aktiven Identitäten im Informationssystem: Nutzerkonten, technische Konten, privilegierte Konten, zugehörige Rechte und Abweichungen von den geltenden Richtlinien. Dieses Audit deckt verwaiste Konten, überhöhte Berechtigungen und vorrangige Risikobereiche auf.

  • Identity Governance (IGA): Provisioning und Lebenszyklus

    Die IGA (Identity Governance & Administration) deckt den gesamten Lebenszyklus Ihrer Identitäten ab: Anlage, Änderung und Löschung von Konten bei Eintritten, internen Wechseln und Austritten (Joiner-Mover-Leaver-Prozess). Sie stellt sicher, dass jeder Nutzer genau die für seine Rolle erforderlichen Rechte besitzt, nicht mehr und nicht weniger.

  • Zugriffsverwaltung und starke Authentifizierung (MFA, SSO)

    Wir führen Multi-Faktor-Authentifizierung (MFA) und Single Sign-On (SSO) ein, um die Nutzererfahrung zu vereinfachen und gleichzeitig die Zugriffssicherheit zu stärken. Die Multi-Faktor-Authentifizierung rollen wir gezielt in den Bereichen aus, die das Audit als vorrangig identifiziert hat.

  • Verwaltung privilegierter Zugriffe (PAM)

    Privilegierte Konten – Administratoren, Servicekonten, Root-Zugriffe – sind ein bevorzugtes Ziel für Angreifer. Mit unserem PAM-Angebot (Privileged Access Management) kontrollieren, überwachen und auditieren wir diese kritischen Zugriffe nach dem Prinzip der geringsten Berechtigung.

  • Rechteüberprüfung und kontinuierliche Compliance

    Regelmäßige Rechteüberprüfungen lassen Ihre Fachverantwortlichen die Zugriffe ihrer Teams bestätigen oder entziehen. So sichern Sie die kontinuierliche Compliance Ihrer IT-Landschaft mit internen Richtlinien und regulatorischen Anforderungen (DSGVO, NIS2, ISO 27001).

Zahlen und Nachweise

Digitale Identitäten: eine kritische Angriffsfläche für Ihre Organisation

  • 35 %

    der Sicherheitsvorfälle stehen im Zusammenhang mit Problemen bei der Identitäts- und Zugriffsverwaltung

Vorteile

Weniger Risikoexposition, gestärkte Compliance und eine vereinfachte Nutzererfahrung.

  • Reduzierung der identitätsbezogenen Angriffsfläche

    Wir bereinigen verwaiste Konten, begrenzen überhöhte Berechtigungen und führen MFA ein. Das entzieht böswilligen Akteuren deutlich mehr Angriffsvektoren.

  • Compliance mit regulatorischen Anforderungen

    Die mit uns eingeführten IAM-Prozesse erfüllen die Nachvollziehbarkeits- und Zugriffskontrollanforderungen der DSGVO, der NIS2-Richtlinie, der Norm ISO 27001 sowie des BSI.

  • Verbesserte Nutzererfahrung dank SSO und MFA

    Mit Single Sign-On authentifizieren sich Ihre Mitarbeitenden einmal, durch MFA gesichert, und erreichen darüber alle ihre Anwendungen.

  • Schnelle Umsetzung dank pragmatischem Ansatz

    Kurze, gezielte Projekte schaffen schnell Mehrwert – Sie warten nicht auf ein mehrjähriges, umfassendes IAM-Programm. Der Ansatz passt sich der Reife und dem Budgetrahmen Ihrer Organisation an.

Häufig gestellte Fragen

  • 35 % der Sicherheitsvorfälle stehen im Zusammenhang mit Problemen bei der Identitäts- und Zugriffsverwaltung: nicht gelöschte verwaiste Konten, gewährte und nicht entzogene überhöhte Berechtigungen, kompromittierte Passwörter. Identitäten sind der bevorzugte Einstiegspunkt für Angreifer, noch vor technischen Schwachstellen der Systeme.

  • IAM (Identity & Access Management) ist der übergeordnete Rahmen für die Verwaltung von Identitäten und Zugriffen. IGA (Identity Governance & Administration) ist dessen Governance-Teilbereich: Lebenszyklus der Konten, Rechteüberprüfungen, Compliance. PAM (Privileged Access Management) ist die Disziplin, die sich speziell privilegierten Konten widmet, die die höchsten Risiken bergen. Wir decken alle drei Bereiche ab.

  • Wir empfehlen, mit einem Audit der bestehenden Identitäten und Zugriffe zu beginnen, um die vorrangigen Risiken zu identifizieren, und anschließend die am stärksten exponierten Bereiche zuerst zu adressieren: verwaiste Konten, MFA für kritische Zugriffe, PAM für Admin-Konten. Kurze, gezielte Projekte bringen Fortschritt, ohne dass Sie auf ein umfassendes Programm warten müssen.

  • Wir bevorzugen kurze, gezielte Projekte, angepasst an die Reife Ihrer Organisation. Einen ersten Bereich, zum Beispiel die Einführung von MFA für kritische Zugriffe, adressieren wir innerhalb weniger Wochen. Sprechen Sie mit uns, um Ihren Reifegrad zu bewerten und die passende Abfolge von Maßnahmen zu definieren.

Sprechen Sie mit einem Experten

Reduzieren Sie Ihre identitätsbezogene Risikoexposition mit unserem IAM-Angebot: pragmatischer Ansatz, gezielte Projekte, schnelle Ergebnisse.

Projekt besprechen