eXtended Detection & Response

Erkennen Sie Cyberbedrohungen, bevor sie Ihren Betrieb treffen, und übernehmen Sie im Angriffsfall schnell wieder die Kontrolle.

Cyberangriffe sind raffinierter und schneller als je zuvor. Traditionelle Schutzwerkzeuge, Antivirus, Firewall, reichen nicht mehr aus, um Bedrohungen zu erkennen, die mehrere Schichten des Informationssystems durchqueren, bevor sie sich zeigen. XDR (eXtended Detection & Response) ist die Technologie, die Signale aus Endpoints, Netzwerk, Anwendungen und Cloud korreliert, um anormales Verhalten zu erkennen. Wir betreiben diese Technologie als Managed Service: Unser eigenes SOC (Security Operations Center) übernimmt Alarm-Qualifizierung und Incident-Response rund um die Uhr.
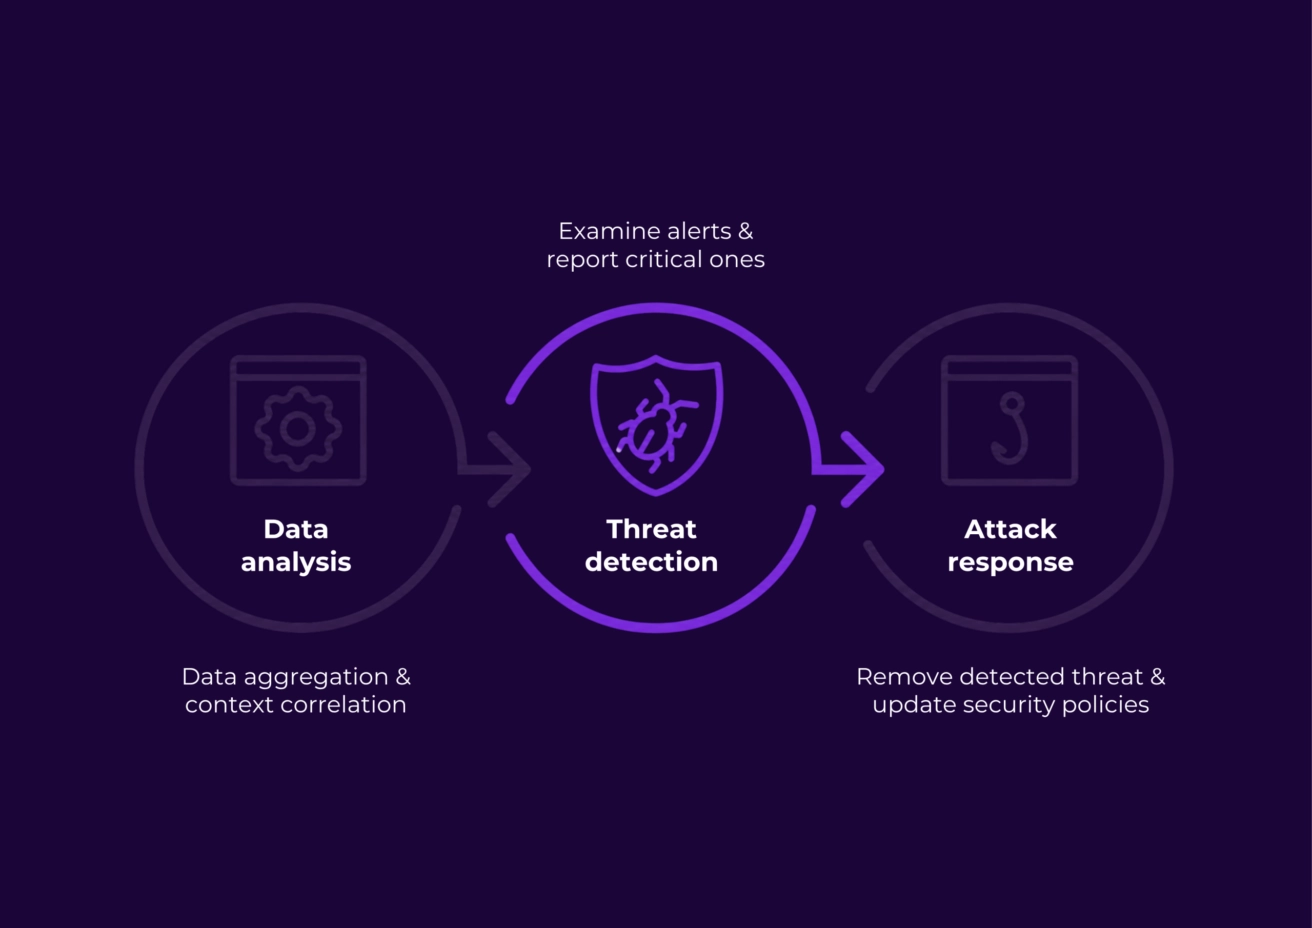
  • Eigenes SOC von Econocom, 24/7 betrieben, Überwachung, Alarm-Qualifizierung und Incident-Response
  • Erweiterte, mehrschichtige Erkennung: Endpoints, Netzwerk, Anwendungen und Cloud in Echtzeit korreliert
  • Schnelle, koordinierte Incident-Response zur Begrenzung der Auswirkungen von Cyberangriffen

Der Leistungsumfang von eXtended Detection & Response

Überwachung, Erkennung, Reaktion und Wiederherstellung: eine vollständige Abdeckung des Incident-Zyklus, mit einem eigenen SOC

  • 24/7-Überwachung und Multi-Quellen-Korrelation

    Unser SOC überwacht kontinuierlich die Daten aus Endpoints, Netzwerk, Fachanwendungen und Cloud-Umgebungen. Die Korrelation dieser Quellen zeigt anormales Verhalten, das bei isolierter Analyse jeder einzelnen Schicht unsichtbar bliebe.

  • Erkennung fortgeschrittener Bedrohungen und verdächtigen Verhaltens

    Wir setzen auf Engines zur Verhaltenserkennung und Korrelationsregeln, angereichert durch Threat-Intelligence-Feeds, um fortgeschrittene Bedrohungen zu identifizieren, die traditionellen Schutzwerkzeugen entgehen: APT, Ransomware, laterale Bewegung, Datenexfiltration.

  • Incident-Response und Eindämmung

    Bei einem bestätigten Vorfall lösen unsere SOC-Teams die Reaktionsverfahren aus: Isolierung kompromittierter Endpoints, Blockierung verdächtiger Kommunikation, forensische Untersuchung und Koordination mit Ihren IT-Teams zur Behebung.

  • Threat Intelligence und kontinuierliche Verbesserung

    Unser SOC integriert Threat-Intelligence-Feeds, um die Erkennungsregeln anzureichern und mit neuen Angriffstechniken Schritt zu halten. Ein kontinuierlicher Verbesserungsprozess verfeinert die Erkennung im Laufe der Zeit und reduziert Fehlalarme.

  • Resilienz und Wiederherstellung nach einem Vorfall

    Erkennung und Reaktion beseitigen nicht das Risiko, dass ein Vorfall dennoch erfolgreich ist. Das Zusammenspiel von Erkennung und einer schnellen Wiederherstellungsfähigkeit ergänzt die Logik „erkennen und reagieren“ um die Logik „und in jedem Fall schnell wieder anlaufen“.

  • Reporting and security dashboards

    Regular reports and dashboards let CISOs and IT leadership teams track SOC activity, detected incidents, performance indicators and how the organisation’s security posture is evolving. 

Schnellere Erkennung, geringere Auswirkungen und eine gestärkte Sicherheitslage.

  • Erkennung von Bedrohungen vor ihrer Auswirkung auf Ihr Geschäft

    Die Multi-Quellen-Korrelation und die 24/7-Überwachung erkennen sich ausbreitende Bedrohungen, bevor sie kritische Daten erreichen oder Fachsysteme lahmlegen.

  • Verkürzte Reaktionszeit auf Vorfälle

    Ein permanent verfügbares SOC und bewährte Reaktionsverfahren dämmen Vorfälle schneller ein und beheben sie schneller – das reduziert die Auswirkung auf Ihren Betrieb.

  • Transparenz über Ihre Sicherheitslage

    Die Dashboards und regelmäßigen Berichte des SOC geben Ihren Führungskräften und CISOs eine faktenbasierte Transparenz über erkannte Bedrohungen, bearbeitete Vorfälle und die Entwicklung des Risikoniveaus.

  • Ergänzung zu bestehenden Sicherheitswerkzeugen

    Unser Angebot integriert die Daten Ihrer bestehenden Schutzwerkzeuge (EDR, SIEM, Firewall), ohne sie zwangsläufig zu ersetzen: Es reichert sie um eine Korrelationsschicht und eine von Experten betriebene Reaktionsfähigkeit an.

Häufig gestellte Fragen

  • eXtended Detection & Response ist eine Cybersicherheitstechnologie, die die Erkennung und Reaktion auf Vorfälle über den einzelnen Endpoint hinaus erweitert: Sie korreliert Daten aus Endgeräten, Netzwerk, Anwendungen und Cloud. Diese erweiterte Sicht erkennt fortgeschrittene Bedrohungen, die punktuelle Werkzeuge übersehen würden. Wir betreiben diese Technologie als Managed Service (MDR), aus unserem eigenen SOC heraus.

  • XDR bezeichnet die Korrelations- und Erkennungstechnologie. MDR (Managed Detection & Response) bezeichnet den Managed Service, der sie betreibt: Analysten qualifizieren Alarme, lösen die Reaktion aus und sichern eine 24/7-Bereitschaft. Unser Angebot ist ein MDR, das auf XDR-Technologie aufbaut.

  • EDR (Endpoint Detection & Response) konzentriert sich auf Schutz und Erkennung auf Ebene der Endgeräte. XDR erweitert diese Logik auf weitere Schichten des Informationssystems: Netzwerk, Anwendungen, Cloud. Durch die Korrelation dieser Quellen zeigt XDR die vollständigere Angriffskette und reduziert blinde Flecken.

  • Nicht zwangsläufig. Unser Service integriert sich in Ihre bestehenden Sicherheitswerkzeuge (EDR, SIEM, Firewall, Cloud-Lösungen) und reichert sie um eine Korrelations- und Reaktionsschicht an. Ein anfängliches Assessment bewertet die Kompatibilität mit Ihrer Umgebung.

  • Unser SOC ist im französischen Mutterland an zwei Standorten angesiedelt, um die Servicekontinuität zu gewährleisten. Unsere Teams sind zweisprachig, um alle Situationen abzudecken – ob Kundenstandort oder multinational aufgestelltes IT-Team.

  • Unser SOC überwacht Ihre Umgebung kontinuierlich, 24/7, mit dedizierten Analysten, die Alarme prüfen, Vorfälle qualifizieren und Reaktionsverfahren auslösen. Sie erhalten einen dedizierten Ansprechpartner und regelmäßige Berichte zur Aktivität. Sprechen Sie mit uns, wenn Sie die Funktionsweise im Detail kennenlernen möchten.

Sprechen Sie mit einem Experten

Stärken Sie Ihre Fähigkeit zur Erkennung, Reaktion und Wiederherstellung gegenüber Cyberbedrohungen mit dem eXtended Detection & Response-Service von Econocom: eigenes SOC, 24/7-Überwachung, Resilienz im Zusammenspiel mit Ihren Backups.

Projekt besprechen