Netzwerksicherheit

Schützen Sie Ihr Unternehmensnetzwerk mit führenden Marktlösungen vor Cyberbedrohungen: NGFW, Intrusion Prevention und Zero Trust

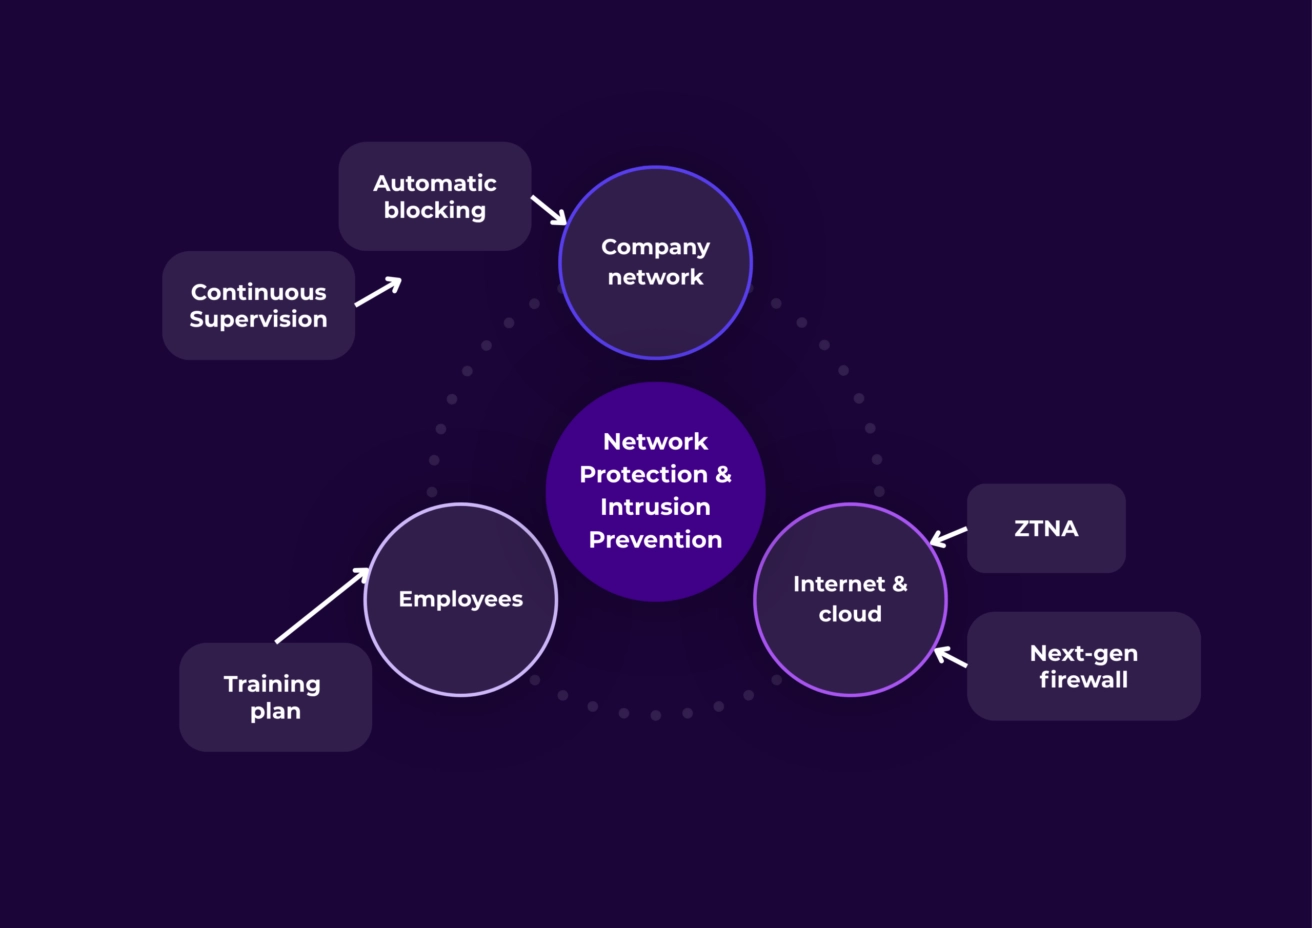
Das Unternehmensnetzwerk ist das bevorzugte Ziel von Angreifern: Malware, Denial-of-Service-Angriffe, Eindringversuche, Datenexfiltration. Traditionelle Netzwerkschutzlösungen reichen angesichts der Komplexität heutiger Bedrohungen nicht mehr aus. Mit Network Protection setzen wir ein umfassendes Sicherheitsdispositiv ein: Next-Generation-Firewalls (NGFW), Intrusion Prevention, KI-basierte Verhaltenserkennung, Sicherheit für Cloud-Anwendungen und Zero-Trust-Zugriff. Ein 360°-Ansatz, getragen von einem dedizierten Team, ausgerichtet auf Ihre Nutzererfahrung.

  • Beratung und Expertise zu führenden Marktlösungen: 360°-Ansatz für den Netzwerkschutz
  • Umfassende Fähigkeiten bei Vertrieb und Integration von Netzwerksicherheitslösungen
  • Nutzerzentrierter Ansatz: Netzwerksicherheit im Dienst der Nutzung, ohne Reibungsverluste

Der Leistungsumfang von unserer Netzwerksicherheit

Von der NGFW-Firewall bis zum Zero-Trust-Zugriff: ein umfassender Netzwerkschutz gegen Cyberbedrohungen

  • Next-Generation-Firewalls (NGFW): Anti-Malware, DNS, DDoS und Web-Filterung

    Die von uns eingesetzten Next-Generation-Firewalls integrieren fortschrittliche Schutzfunktionen: Anti-Malware, DNS-Schutz, Schutz vor Denial-of-Service-Angriffen (DDoS) und Web-Filterung. Diese Funktionen blockieren ein breites Spektrum an Bedrohungen bereits am Netzwerkrand.

  • Intrusion Prevention

    Intrusion-Prevention-Systeme (IPS) analysieren den Netzwerkverkehr in Echtzeit, um Ausnutzungsversuche von Schwachstellen, Portscans und verdächtiges Verhalten zu erkennen und zu blockieren. Sie stellen eine wesentliche Schutzschicht nach der Firewall dar.

  • Network Detection & Response (NDR): KI und Verhaltensanalyse

    Network Detection & Response (NDR) stützt sich auf KI und Verhaltensanalyse, um fortgeschrittene Bedrohungen zu identifizieren, die herkömmliche Schutzmechanismen umgehen: seitliche Bewegungen, Kommunikation mit C2-Servern, Datenexfiltration. Die Verhaltenserkennung ergänzt die signaturbasierten Regeln.

  • Sichere E-Mail und Websurfen

    Der Schutz von E-Mail- und Websurfing-Verkehr ist ein kritischer Vektor der Netzwerksicherheit. Wir setzen E-Mail-Filterlösungen (Anti-Phishing, Anti-Spam, Anti-Malware) und einen sicheren Web-Proxy ein, um Nutzer vor den über diese Kanäle verbreiteten Bedrohungen zu schützen.

  • Sicherheit für Cloud-Anwendungen

    Der Schutz von SaaS-Cloud-Anwendungen und der Zugriffsströme auf diese Services erfordert spezifische Mechanismen: Zugriffskontrolle, Schutz vor Datenlecks (DLP) und Überwachung der Cloud-Nutzung. Diese Funktionen sind in Ihr gesamted Netzwerksicherheitsdispositiv integriert.

  • Zero-Trust-Zugriff (ZTNA): Absicherung von Remote-Zugriffen und privaten Anwendungen

    Zero Trust Network Access ersetzt herkömmliche VPNs durch ein granulares, kontextbezogenes Zugriffsmodell, das bei jeder Zugriffsanfrage auf private Anwendungen angewendet wird. Es reduziert die Angriffsfläche im Zusammenhang mit Remote-Zugriffen und Verbindungen aus nicht kontrollierten Netzwerken.

Daten und Nachweise

Ein Bedrohungsumfeld, das den Netzwerkschutz unumgänglich macht

  • 73 %

    der Unternehmen waren im letzten Jahr von Ransomware-Angriffen betroffen

  • +95 %

    jährlicher Anstieg der Cyberangriffe

Vorteile

Ein geschütztes Unternehmensnetzwerk, schnelle Erkennung und garantierte Betriebskontinuität.

  • Schutz des Unternehmensnetzwerks mit führenden Marktlösungen

    Die von uns eingesetzten Lösungen stammen von den führenden Anbietern der Netzwerksicherheit. Das sichert Ihnen ein Schutzniveau, das sich an bewährten Praktiken und der Entwicklung der Bedrohungslage orientiert.

  • Wirksame Reaktion auf ein breites Bedrohungsspektrum

    Die Kombination aus NGFW-Firewalls, Intrusion Prevention, Verhaltenserkennung und Zero Trust deckt ein sehr breites Bedrohungsspektrum ab – von bekannten Angriffen bis zu fortgeschrittenen Zero-Day-Bedrohungen.

  • Schnelle Erkennung und Reaktion auf Risiken

    KI und Verhaltensanalyse beschleunigen die Erkennung von Anomalien und verkürzen Ihre Reaktionszeit bei Vorfällen – das begrenzt die Auswirkungen von Angriffen auf Ihren Geschäftsbetrieb.

  • Bessere Nutzererfahrung durch einfachen Remote-Zugriff

    Unser nutzerzentrierter Ansatz sichert, dass die Netzwerksicherheitsmechanismen im Alltag – beim Surfen, bei der Kommunikation, beim Zugriff auf Anwendungen – keine übermäßigen Reibungsverluste verursachen, bei gleichbleibend hohem Schutzniveau.

FAQ

  • Eine NGFW (Next-Generation Firewall) ist eine Firewall, die über das einfache Filtern von Ports und IP-Adressen hinausgehende erweiterte Funktionen integriert: Deep Packet Inspection (DPI), Intrusion Prevention (IPS), Anti-Malware, URL-Filterung und Anwendungstransparenz. Sie bietet einen deutlich umfassenderen Schutz gegenüber modernen Bedrohungen.

  • NDR (Network Detection & Response) ist ein Sicherheitsansatz, der Ihren Netzwerkverkehr in Echtzeit analysiert, um verdächtiges Verhalten zu erkennen – seitliche Bewegungen, anomale Kommunikation, Datenexfiltration – mithilfe von KI und Verhaltensanalyse. So erkennen Sie Bedrohungen, die herkömmliche Schutzmechanismen umgehen.

  • 73 % der Unternehmen waren im letzten Jahr von Ransomware-Angriffen betroffen, und Cyberangriffe nehmen jährlich um mehr als 95 % zu. Das Netzwerk ist der wichtigste Einfallsvektor für die meisten dieser Angriffe: sein Schutz ist Ihre erste Verteidigungslinie, um die Betriebskontinuität zu gewährleisten.

  • Wir beginnen mit einem Audit Ihres bestehenden Netzwerksicherheitsdispositivs: vorhandene Technologien, Bedrohungsabdeckung und ungeschützte Bereiche. Auf dieser Grundlage definieren unsere Experten einen passenden Verstärkungsplan. Sprechen Sie mit uns, um Ihr Schutzniveau zu bewerten.

Sprechen Sie mit einem Experten

Stärken Sie den Schutz Ihres Unternehmensnetzwerks mit uns: NGFW, Intrusion Prevention, NDR und Zero Trust: führende Marktlösungen.

Über Ihr Projekt sprechen